VERİATLAS · HUKUKİ UYUM & DANIŞMANLIK
İhlal Bildiriminde Bulunma
Kişisel veri güvenliği olaylarında hızlı, belgeli ve ölçülü müdahale edilmesi. İşletmenize özel ihtiyaçları belirlemek ve uygulanabilir adımları planlamak için kapsamlı değerlendirme yaklaşımı.
Bu hizmet neden önemlidir?
İhlal Bildiriminde Bulunma, kişisel verilerin korunması alanında yalnızca teknik bir işlem olarak ele alınamaz. Kişisel veri güvenliği olaylarında hızlı, belgeli ve ölçülü müdahale edilmesi amacı, şirketin gerçek işleyişine uygun bir yöntem gerektirir. Bu nedenle ilk görüşmede faaliyet modeli, veri türleri, kullanılan dijital sistemler ve üçüncü taraflarla ilişkiler birlikte değerlendirilir.
İşletmelerin karşılaştığı temel güçlüklerden biri, mevzuat dilini günlük operasyonlara çevirmektir. Bir yükümlülüğün kim tarafından, hangi belgeye dayanarak ve hangi aşamada yerine getirileceği belirlenmedikçe uygulama kişilere bağımlı hale gelir. İhlal Bildiriminde Bulunma kapsamında amaç, sorumlulukları açık bir iş akışına dönüştürmektir.
Her kuruluşun ölçeği ve risk profili farklıdır. Aynı çözümün küçük bir hizmet işletmesine, çok şubeli bir üretim şirketine veya sınır ötesi faaliyet gösteren bir gruba doğrudan uygulanması doğru olmayabilir. Olay yönetiminin delil, sorumluluk ve bildirim boyutlarıyla ele alınması için kurumun kendi şartlarına uygun seçenekler geliştirilir.
VeriAtlas hizmet yaklaşımı, mevzuat değerlendirmesini operasyonel uygulanabilirlikle bir araya getirmeyi hedefler. Hazırlanan yol haritasında yalnızca yapılacak işler değil, bu işlerin önceliği, sorumluları, gerekli belgeler ve izleme noktaları da tanımlanır. Böylece bir sonraki denetimde veya süreç değişikliğinde hangi karara neden ulaşıldığı takip edilebilir.
Hizmet kapsamı ve çalışma başlıkları
Aşağıdaki çalışma başlıkları, hizmet dokümanında tanımlanan kapsamı esas alır. Her başlığın somut şirketteki uygulanabilirliği ayrıca değerlendirilir.
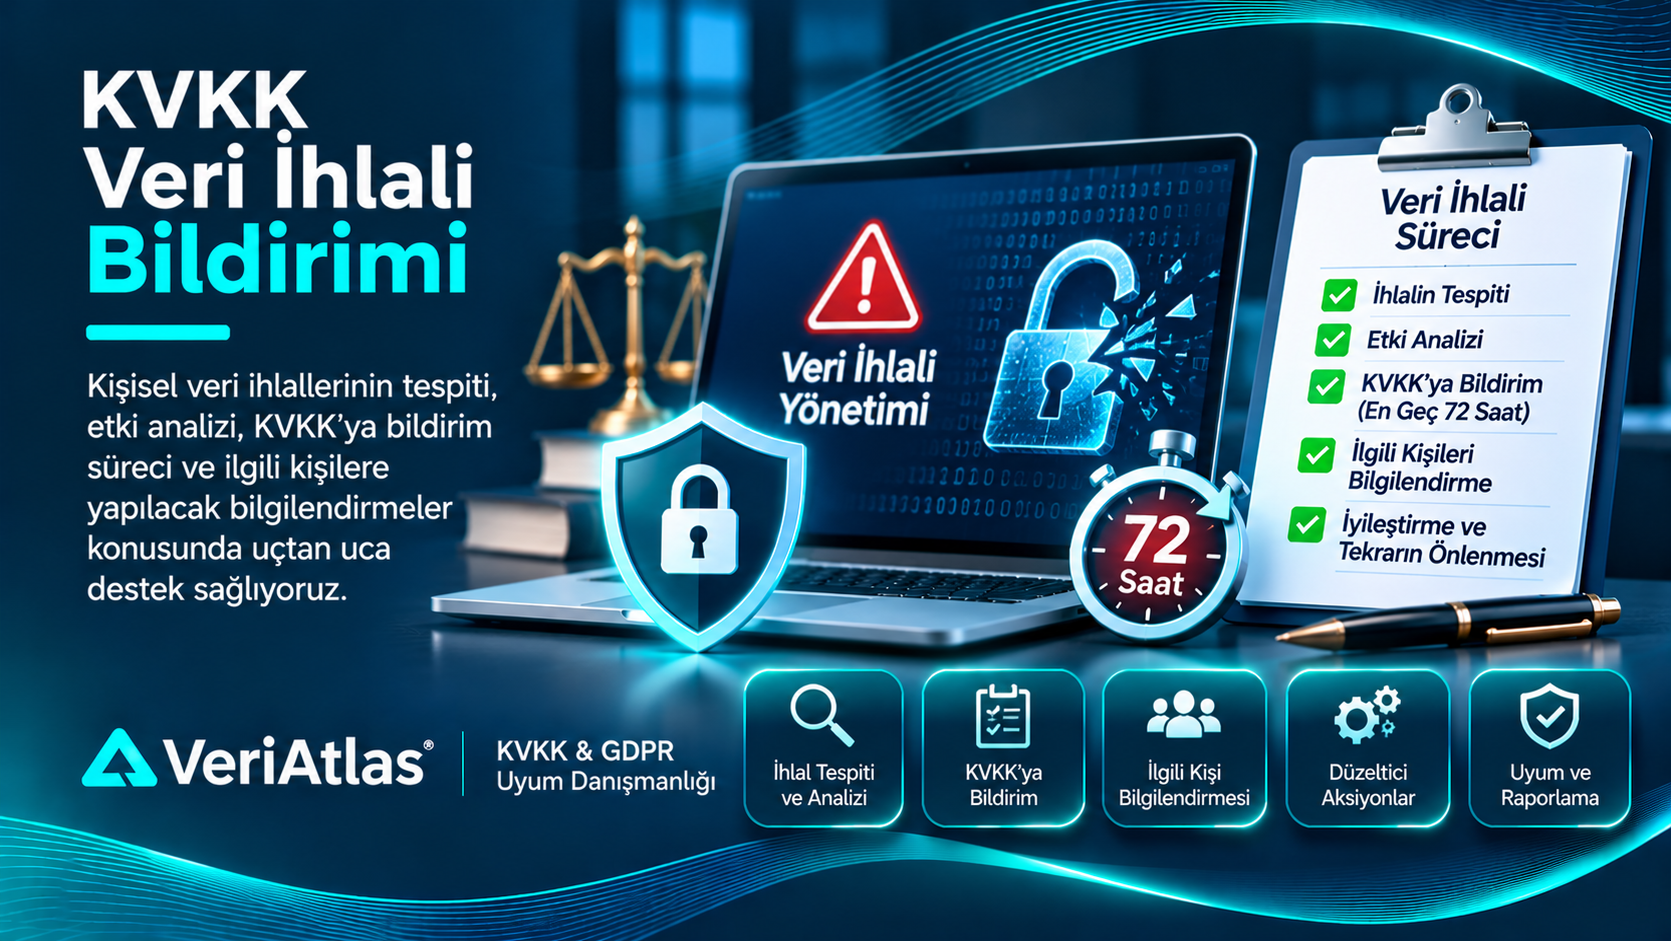
01. Veri ihlali müdahale planının hazırlanması
Veri ihlali müdahale planının hazırlanması, i̇hlal bildiriminde bulunma kapsamında yalnızca bir belge veya kontrol listesi maddesi olarak görülmemelidir. İşletmenin faaliyet alanı, çalışanlarının rolü, kullanılan sistemler ve kişisel verilerin hangi amaçlarla işlendiği birlikte ele alındığında bu başlığın gerçek kapsamı anlaşılır. İlk adım, uygulamanın bugün nasıl yürüdüğünü taraflardan öğrenmek ve varsayımlarla fiilî durumu birbirinden ayırmaktır.
Bu konuda değerlendirme yapılırken veri sorumlusunun karar mekanizmaları, ilgili departmanların görevleri, üçüncü taraflarla ilişkiler ve mevcut kayıtlar incelenir. Veri ihlali müdahale planının hazırlanması ile ilgili süreçlerin kim tarafından başlatıldığı, hangi onaylardan geçtiği, ne kadar süre izlendiği ve hangi kanıtlarla doğrulanabildiği belirlenmelidir. Yalnızca sözlü açıklamaya dayanmak, uygulamadaki boşlukların fark edilmesini güçleştirebilir.
Pratikte veri ihlali müdahale planının hazırlanması konusunda sık karşılaşılan sorun, kurumun farklı birimlerinin aynı kavramı farklı yorumlamasıdır. İnsan kaynakları, satış, pazarlama, bilgi işlem ve hukuk ekipleri kendi iş akışlarına odaklanırken veri koruma açısından ortak bir yöntem geliştirilmemiş olabilir. Bu nedenle görev dağılımı, onay mekanizması ve istisnai durumların nasıl ele alınacağı yazılı ve anlaşılır biçimde tanımlanmalıdır.
İyi bir çalışma, veri ihlali müdahale planının hazırlanması bakımından yalnızca eksiklikleri listelemekle kalmaz; bunların etkisini, uygulanabilir çözüm seçeneklerini ve sorumlu kişileri de ortaya koyar. Önceliklendirme yapılırken veri türü, ilgili kişi sayısı, işleme sıklığı, olası zararlar ve mevcut kontroller dikkate alınır. Her kurum için aynı adımları aynı sırada uygulamak yerine gerçek risk düzeyine göre bir yol haritası oluşturmak daha işlevseldir.
Bu başlıkta hazırlanacak çıktıların ileride güncellenebilmesi de önemlidir. Veri ihlali müdahale planının hazırlanması için alınan kararların dayanakları, revizyon tarihleri, kontrol sonuçları ve ilgili belgeler erişilebilir bir düzen içinde tutulmalıdır. Süreç değiştiğinde hangi dokümanın güncelleneceği ve kimin kontrol edeceği önceden belirlenirse uyum çalışması tek seferlik bir proje olmaktan çıkar ve kurumun rutin işleyişine katılır.
VeriAtlas yaklaşımında veri ihlali müdahale planının hazırlanması konusu, kişisel veri güvenliği olaylarında hızlı, belgeli ve ölçülü müdahale edilmesi hedefiyle ilişkilendirilir. Amaç, kurumun gereksiz işlem yükü altında kalması değil; olay yönetiminin delil, sorumluluk ve bildirim boyutlarıyla ele alınması için kullanılabilir bir çalışma düzeni kurulmasıdır. Nihai hukuki değerlendirme, somut olayın özelliklerine ve yürürlükteki düzenlemelere göre ayrıca yapılmalıdır.
02. İhlalin tespiti ve etki değerlendirmesi
İhlalin tespiti ve etki değerlendirmesi, i̇hlal bildiriminde bulunma kapsamında yalnızca bir belge veya kontrol listesi maddesi olarak görülmemelidir. İşletmenin faaliyet alanı, çalışanlarının rolü, kullanılan sistemler ve kişisel verilerin hangi amaçlarla işlendiği birlikte ele alındığında bu başlığın gerçek kapsamı anlaşılır. İlk adım, uygulamanın bugün nasıl yürüdüğünü taraflardan öğrenmek ve varsayımlarla fiilî durumu birbirinden ayırmaktır.
Bu konuda değerlendirme yapılırken veri sorumlusunun karar mekanizmaları, ilgili departmanların görevleri, üçüncü taraflarla ilişkiler ve mevcut kayıtlar incelenir. İhlalin tespiti ve etki değerlendirmesi ile ilgili süreçlerin kim tarafından başlatıldığı, hangi onaylardan geçtiği, ne kadar süre izlendiği ve hangi kanıtlarla doğrulanabildiği belirlenmelidir. Yalnızca sözlü açıklamaya dayanmak, uygulamadaki boşlukların fark edilmesini güçleştirebilir.
Pratikte i̇hlalin tespiti ve etki değerlendirmesi konusunda sık karşılaşılan sorun, kurumun farklı birimlerinin aynı kavramı farklı yorumlamasıdır. İnsan kaynakları, satış, pazarlama, bilgi işlem ve hukuk ekipleri kendi iş akışlarına odaklanırken veri koruma açısından ortak bir yöntem geliştirilmemiş olabilir. Bu nedenle görev dağılımı, onay mekanizması ve istisnai durumların nasıl ele alınacağı yazılı ve anlaşılır biçimde tanımlanmalıdır.
İyi bir çalışma, i̇hlalin tespiti ve etki değerlendirmesi bakımından yalnızca eksiklikleri listelemekle kalmaz; bunların etkisini, uygulanabilir çözüm seçeneklerini ve sorumlu kişileri de ortaya koyar. Önceliklendirme yapılırken veri türü, ilgili kişi sayısı, işleme sıklığı, olası zararlar ve mevcut kontroller dikkate alınır. Her kurum için aynı adımları aynı sırada uygulamak yerine gerçek risk düzeyine göre bir yol haritası oluşturmak daha işlevseldir.
Bu başlıkta hazırlanacak çıktıların ileride güncellenebilmesi de önemlidir. İhlalin tespiti ve etki değerlendirmesi için alınan kararların dayanakları, revizyon tarihleri, kontrol sonuçları ve ilgili belgeler erişilebilir bir düzen içinde tutulmalıdır. Süreç değiştiğinde hangi dokümanın güncelleneceği ve kimin kontrol edeceği önceden belirlenirse uyum çalışması tek seferlik bir proje olmaktan çıkar ve kurumun rutin işleyişine katılır.
VeriAtlas yaklaşımında i̇hlalin tespiti ve etki değerlendirmesi konusu, kişisel veri güvenliği olaylarında hızlı, belgeli ve ölçülü müdahale edilmesi hedefiyle ilişkilendirilir. Amaç, kurumun gereksiz işlem yükü altında kalması değil; olay yönetiminin delil, sorumluluk ve bildirim boyutlarıyla ele alınması için kullanılabilir bir çalışma düzeni kurulmasıdır. Nihai hukuki değerlendirme, somut olayın özelliklerine ve yürürlükteki düzenlemelere göre ayrıca yapılmalıdır.
03. Kurul’a 72 saat içinde bildirim için destek sağlanması
Kurul’a 72 saat içinde bildirim için destek sağlanması, i̇hlal bildiriminde bulunma kapsamında yalnızca bir belge veya kontrol listesi maddesi olarak görülmemelidir. İşletmenin faaliyet alanı, çalışanlarının rolü, kullanılan sistemler ve kişisel verilerin hangi amaçlarla işlendiği birlikte ele alındığında bu başlığın gerçek kapsamı anlaşılır. İlk adım, uygulamanın bugün nasıl yürüdüğünü taraflardan öğrenmek ve varsayımlarla fiilî durumu birbirinden ayırmaktır.
Bu konuda değerlendirme yapılırken veri sorumlusunun karar mekanizmaları, ilgili departmanların görevleri, üçüncü taraflarla ilişkiler ve mevcut kayıtlar incelenir. Kurul’a 72 saat içinde bildirim için destek sağlanması ile ilgili süreçlerin kim tarafından başlatıldığı, hangi onaylardan geçtiği, ne kadar süre izlendiği ve hangi kanıtlarla doğrulanabildiği belirlenmelidir. Yalnızca sözlü açıklamaya dayanmak, uygulamadaki boşlukların fark edilmesini güçleştirebilir.
Pratikte kurul’a 72 saat içinde bildirim için destek sağlanması konusunda sık karşılaşılan sorun, kurumun farklı birimlerinin aynı kavramı farklı yorumlamasıdır. İnsan kaynakları, satış, pazarlama, bilgi işlem ve hukuk ekipleri kendi iş akışlarına odaklanırken veri koruma açısından ortak bir yöntem geliştirilmemiş olabilir. Bu nedenle görev dağılımı, onay mekanizması ve istisnai durumların nasıl ele alınacağı yazılı ve anlaşılır biçimde tanımlanmalıdır.
İyi bir çalışma, kurul’a 72 saat içinde bildirim için destek sağlanması bakımından yalnızca eksiklikleri listelemekle kalmaz; bunların etkisini, uygulanabilir çözüm seçeneklerini ve sorumlu kişileri de ortaya koyar. Önceliklendirme yapılırken veri türü, ilgili kişi sayısı, işleme sıklığı, olası zararlar ve mevcut kontroller dikkate alınır. Her kurum için aynı adımları aynı sırada uygulamak yerine gerçek risk düzeyine göre bir yol haritası oluşturmak daha işlevseldir.
Bu başlıkta hazırlanacak çıktıların ileride güncellenebilmesi de önemlidir. Kurul’a 72 saat içinde bildirim için destek sağlanması için alınan kararların dayanakları, revizyon tarihleri, kontrol sonuçları ve ilgili belgeler erişilebilir bir düzen içinde tutulmalıdır. Süreç değiştiğinde hangi dokümanın güncelleneceği ve kimin kontrol edeceği önceden belirlenirse uyum çalışması tek seferlik bir proje olmaktan çıkar ve kurumun rutin işleyişine katılır.
VeriAtlas yaklaşımında kurul’a 72 saat içinde bildirim için destek sağlanması konusu, kişisel veri güvenliği olaylarında hızlı, belgeli ve ölçülü müdahale edilmesi hedefiyle ilişkilendirilir. Amaç, kurumun gereksiz işlem yükü altında kalması değil; olay yönetiminin delil, sorumluluk ve bildirim boyutlarıyla ele alınması için kullanılabilir bir çalışma düzeni kurulmasıdır. Nihai hukuki değerlendirme, somut olayın özelliklerine ve yürürlükteki düzenlemelere göre ayrıca yapılmalıdır.
04. İlgili kişilere bildirimde yol gösterme
İlgili kişilere bildirimde yol gösterme, i̇hlal bildiriminde bulunma kapsamında yalnızca bir belge veya kontrol listesi maddesi olarak görülmemelidir. İşletmenin faaliyet alanı, çalışanlarının rolü, kullanılan sistemler ve kişisel verilerin hangi amaçlarla işlendiği birlikte ele alındığında bu başlığın gerçek kapsamı anlaşılır. İlk adım, uygulamanın bugün nasıl yürüdüğünü taraflardan öğrenmek ve varsayımlarla fiilî durumu birbirinden ayırmaktır.
Bu konuda değerlendirme yapılırken veri sorumlusunun karar mekanizmaları, ilgili departmanların görevleri, üçüncü taraflarla ilişkiler ve mevcut kayıtlar incelenir. İlgili kişilere bildirimde yol gösterme ile ilgili süreçlerin kim tarafından başlatıldığı, hangi onaylardan geçtiği, ne kadar süre izlendiği ve hangi kanıtlarla doğrulanabildiği belirlenmelidir. Yalnızca sözlü açıklamaya dayanmak, uygulamadaki boşlukların fark edilmesini güçleştirebilir.
Pratikte i̇lgili kişilere bildirimde yol gösterme konusunda sık karşılaşılan sorun, kurumun farklı birimlerinin aynı kavramı farklı yorumlamasıdır. İnsan kaynakları, satış, pazarlama, bilgi işlem ve hukuk ekipleri kendi iş akışlarına odaklanırken veri koruma açısından ortak bir yöntem geliştirilmemiş olabilir. Bu nedenle görev dağılımı, onay mekanizması ve istisnai durumların nasıl ele alınacağı yazılı ve anlaşılır biçimde tanımlanmalıdır.
İyi bir çalışma, i̇lgili kişilere bildirimde yol gösterme bakımından yalnızca eksiklikleri listelemekle kalmaz; bunların etkisini, uygulanabilir çözüm seçeneklerini ve sorumlu kişileri de ortaya koyar. Önceliklendirme yapılırken veri türü, ilgili kişi sayısı, işleme sıklığı, olası zararlar ve mevcut kontroller dikkate alınır. Her kurum için aynı adımları aynı sırada uygulamak yerine gerçek risk düzeyine göre bir yol haritası oluşturmak daha işlevseldir.
Bu başlıkta hazırlanacak çıktıların ileride güncellenebilmesi de önemlidir. İlgili kişilere bildirimde yol gösterme için alınan kararların dayanakları, revizyon tarihleri, kontrol sonuçları ve ilgili belgeler erişilebilir bir düzen içinde tutulmalıdır. Süreç değiştiğinde hangi dokümanın güncelleneceği ve kimin kontrol edeceği önceden belirlenirse uyum çalışması tek seferlik bir proje olmaktan çıkar ve kurumun rutin işleyişine katılır.
VeriAtlas yaklaşımında i̇lgili kişilere bildirimde yol gösterme konusu, kişisel veri güvenliği olaylarında hızlı, belgeli ve ölçülü müdahale edilmesi hedefiyle ilişkilendirilir. Amaç, kurumun gereksiz işlem yükü altında kalması değil; olay yönetiminin delil, sorumluluk ve bildirim boyutlarıyla ele alınması için kullanılabilir bir çalışma düzeni kurulmasıdır. Nihai hukuki değerlendirme, somut olayın özelliklerine ve yürürlükteki düzenlemelere göre ayrıca yapılmalıdır.
05. İhlal kayıtlarının hazırlanması
İhlal kayıtlarının hazırlanması, i̇hlal bildiriminde bulunma kapsamında yalnızca bir belge veya kontrol listesi maddesi olarak görülmemelidir. İşletmenin faaliyet alanı, çalışanlarının rolü, kullanılan sistemler ve kişisel verilerin hangi amaçlarla işlendiği birlikte ele alındığında bu başlığın gerçek kapsamı anlaşılır. İlk adım, uygulamanın bugün nasıl yürüdüğünü taraflardan öğrenmek ve varsayımlarla fiilî durumu birbirinden ayırmaktır.
Bu konuda değerlendirme yapılırken veri sorumlusunun karar mekanizmaları, ilgili departmanların görevleri, üçüncü taraflarla ilişkiler ve mevcut kayıtlar incelenir. İhlal kayıtlarının hazırlanması ile ilgili süreçlerin kim tarafından başlatıldığı, hangi onaylardan geçtiği, ne kadar süre izlendiği ve hangi kanıtlarla doğrulanabildiği belirlenmelidir. Yalnızca sözlü açıklamaya dayanmak, uygulamadaki boşlukların fark edilmesini güçleştirebilir.
Pratikte i̇hlal kayıtlarının hazırlanması konusunda sık karşılaşılan sorun, kurumun farklı birimlerinin aynı kavramı farklı yorumlamasıdır. İnsan kaynakları, satış, pazarlama, bilgi işlem ve hukuk ekipleri kendi iş akışlarına odaklanırken veri koruma açısından ortak bir yöntem geliştirilmemiş olabilir. Bu nedenle görev dağılımı, onay mekanizması ve istisnai durumların nasıl ele alınacağı yazılı ve anlaşılır biçimde tanımlanmalıdır.
İyi bir çalışma, i̇hlal kayıtlarının hazırlanması bakımından yalnızca eksiklikleri listelemekle kalmaz; bunların etkisini, uygulanabilir çözüm seçeneklerini ve sorumlu kişileri de ortaya koyar. Önceliklendirme yapılırken veri türü, ilgili kişi sayısı, işleme sıklığı, olası zararlar ve mevcut kontroller dikkate alınır. Her kurum için aynı adımları aynı sırada uygulamak yerine gerçek risk düzeyine göre bir yol haritası oluşturmak daha işlevseldir.
Bu başlıkta hazırlanacak çıktıların ileride güncellenebilmesi de önemlidir. İhlal kayıtlarının hazırlanması için alınan kararların dayanakları, revizyon tarihleri, kontrol sonuçları ve ilgili belgeler erişilebilir bir düzen içinde tutulmalıdır. Süreç değiştiğinde hangi dokümanın güncelleneceği ve kimin kontrol edeceği önceden belirlenirse uyum çalışması tek seferlik bir proje olmaktan çıkar ve kurumun rutin işleyişine katılır.
VeriAtlas yaklaşımında i̇hlal kayıtlarının hazırlanması konusu, kişisel veri güvenliği olaylarında hızlı, belgeli ve ölçülü müdahale edilmesi hedefiyle ilişkilendirilir. Amaç, kurumun gereksiz işlem yükü altında kalması değil; olay yönetiminin delil, sorumluluk ve bildirim boyutlarıyla ele alınması için kullanılabilir bir çalışma düzeni kurulmasıdır. Nihai hukuki değerlendirme, somut olayın özelliklerine ve yürürlükteki düzenlemelere göre ayrıca yapılmalıdır.
06. İhlal sonrası iyileştirme tedbirleri
İhlal sonrası iyileştirme tedbirleri, i̇hlal bildiriminde bulunma kapsamında yalnızca bir belge veya kontrol listesi maddesi olarak görülmemelidir. İşletmenin faaliyet alanı, çalışanlarının rolü, kullanılan sistemler ve kişisel verilerin hangi amaçlarla işlendiği birlikte ele alındığında bu başlığın gerçek kapsamı anlaşılır. İlk adım, uygulamanın bugün nasıl yürüdüğünü taraflardan öğrenmek ve varsayımlarla fiilî durumu birbirinden ayırmaktır.
Bu konuda değerlendirme yapılırken veri sorumlusunun karar mekanizmaları, ilgili departmanların görevleri, üçüncü taraflarla ilişkiler ve mevcut kayıtlar incelenir. İhlal sonrası iyileştirme tedbirleri ile ilgili süreçlerin kim tarafından başlatıldığı, hangi onaylardan geçtiği, ne kadar süre izlendiği ve hangi kanıtlarla doğrulanabildiği belirlenmelidir. Yalnızca sözlü açıklamaya dayanmak, uygulamadaki boşlukların fark edilmesini güçleştirebilir.
Pratikte i̇hlal sonrası iyileştirme tedbirleri konusunda sık karşılaşılan sorun, kurumun farklı birimlerinin aynı kavramı farklı yorumlamasıdır. İnsan kaynakları, satış, pazarlama, bilgi işlem ve hukuk ekipleri kendi iş akışlarına odaklanırken veri koruma açısından ortak bir yöntem geliştirilmemiş olabilir. Bu nedenle görev dağılımı, onay mekanizması ve istisnai durumların nasıl ele alınacağı yazılı ve anlaşılır biçimde tanımlanmalıdır.
İyi bir çalışma, i̇hlal sonrası iyileştirme tedbirleri bakımından yalnızca eksiklikleri listelemekle kalmaz; bunların etkisini, uygulanabilir çözüm seçeneklerini ve sorumlu kişileri de ortaya koyar. Önceliklendirme yapılırken veri türü, ilgili kişi sayısı, işleme sıklığı, olası zararlar ve mevcut kontroller dikkate alınır. Her kurum için aynı adımları aynı sırada uygulamak yerine gerçek risk düzeyine göre bir yol haritası oluşturmak daha işlevseldir.
Bu başlıkta hazırlanacak çıktıların ileride güncellenebilmesi de önemlidir. İhlal sonrası iyileştirme tedbirleri için alınan kararların dayanakları, revizyon tarihleri, kontrol sonuçları ve ilgili belgeler erişilebilir bir düzen içinde tutulmalıdır. Süreç değiştiğinde hangi dokümanın güncelleneceği ve kimin kontrol edeceği önceden belirlenirse uyum çalışması tek seferlik bir proje olmaktan çıkar ve kurumun rutin işleyişine katılır.
VeriAtlas yaklaşımında i̇hlal sonrası iyileştirme tedbirleri konusu, kişisel veri güvenliği olaylarında hızlı, belgeli ve ölçülü müdahale edilmesi hedefiyle ilişkilendirilir. Amaç, kurumun gereksiz işlem yükü altında kalması değil; olay yönetiminin delil, sorumluluk ve bildirim boyutlarıyla ele alınması için kullanılabilir bir çalışma düzeni kurulmasıdır. Nihai hukuki değerlendirme, somut olayın özelliklerine ve yürürlükteki düzenlemelere göre ayrıca yapılmalıdır.
Kuruma özel değerlendirme ve yol haritası
İhlal Bildiriminde Bulunma çalışmalarında ilk aşama, kurumun mevcut durumunun fotoğrafını çekmektir. İlgili birimlerle yapılan görüşmeler, eldeki dokümanlar ve seçilen örnek süreçler üzerinden uygulamanın nasıl işlediği anlaşılır. Bu hazırlık, varsayımlara dayalı tavsiyeler yerine doğrulanabilir bulgular oluşturmak açısından önemlidir.
İkinci aşamada tespit edilen konular, etkileri ve uygulanabilir çözümleriyle birlikte önceliklendirilir. Her aksiyon için sorumlu birim, beklenen çıktı, kontrol yöntemi ve gözden geçirme zamanı belirlenmesi önerilir. Kurumun mevcut kaynakları ve operasyonel gerçekleri dikkate alınmadan hazırlanan planların uygulanması zorlaşabilir.
Son aşamada i̇hlal bildiriminde bulunma kapsamında üretilen belgeler ve alınan kararlar, ilgili ekiplerin günlük işleyişine bağlanır. Eğitim, düzenli kontrol ve gerektiğinde denetim danışmanlığı desteği gibi tamamlayıcı çalışmalar, kazanımların korunmasına yardımcı olabilir.
Uygulama sürecinde dikkat edilmesi gerekenler
Doğru kapsam
İhlal Bildiriminde Bulunma için hangi veri işleme faaliyetlerinin ve hangi organizasyon birimlerinin kapsama girdiği açıkça belirlenmelidir.
Belgelendirilebilir kararlar
Değerlendirme gerekçeleri, sorumlular, onaylar ve güncelleme tarihleri kayıt altına alınmalıdır.
Sürdürülebilir uygulama
Hazırlanan çıktıların ilgili ekiplere aktarılması ve düzenli olarak gözden geçirilmesi planlanmalıdır.
Bu üç ilke, yalnızca bir raporun hazırlanmasını değil, raporun kurum tarafından kullanılabilmesini hedefler. Birimlerin görevleri netleştiğinde kontrol ve güncelleme sorumluluğu da daha kolay izlenir. Çalışmanın kapsamı büyüdükçe kararların belgelenmesi ve düzenli değerlendirilmesi daha da önem kazanır.
Uyum çalışmalarının başarı ölçütü yalnızca hazırlanmış doküman sayısı değildir. Süreçlerin fiilen işletilmesi, çalışanların hangi durumda kime başvuracağını bilmesi, ilgili kayıtların bulunabilir olması ve yeni bir faaliyet başladığında risk değerlendirmesinin yeniden yapılması da değerlendirilmelidir.
Sık sorulan sorular
İhlal Bildiriminde Bulunma her şirket için aynı şekilde mi yürütülür?
Hayır. Kişisel veri güvenliği olaylarında hızlı, belgeli ve ölçülü müdahale edilmesi çalışması sektör, veri kategorileri, iş süreçleri ve ilgili mevzuat hükümlerine göre farklılaşır. Somut yükümlülükler ayrıca incelenmelidir.
Bu hizmet için hangi belgeler gerekebilir?
Mevcut politikalar, sözleşmeler, veri envanteri, süreç açıklamaları ve ilgili yazışmalar başlangıç noktası olabilir. Gerekli belge listesi ön incelemeden sonra kesinleşir.
Çalışma tamamlandığında süreç biter mi?
Veri işleme faaliyetleri ve mevzuat zaman içinde değişebilir. Bu nedenle düzenli kontrol, eğitim ve gerektiğinde doküman güncellemesi planlanması önemlidir.
Ücretsiz dijital ihtiyaç analizi kesin hukuki görüş müdür?
Hayır. Dijital analiz genel bir ön değerlendirmedir. Somut olayın hukuki sonucu, ilgili belgeler ve güncel düzenlemeler ışığında uzman incelemesi gerektirir.
İlgili hizmetler
Bu hizmeti tamamlayan çalışma alanlarını inceleyebilir, ihtiyaçlarınıza göre birlikte planlayabilirsiniz.
KVKK Resmi Yazılarını Cevaplama
İlgili Kişi Başvurusunu Cevaplama
KVKK Uyum Süreci
VeriAtlas Ana Sayfa
Resmî kaynaklar
Güncel mevzuat ve Kurum açıklamalarının ilgili tarihte ayrıca doğrulanması gerekir.
İhlal Bildiriminde Bulunma için doğru başlangıç
Kurumsal ihtiyaçlarınızı ön değerlendirmeyle belirleyin veya doğrudan iletişime geçin. Ön analiz, hukuki görüş yerine geçmez.
Hukuki bilgilendirme: Bu sayfa genel bilgilendirme amaçlıdır; somut olaya özgü hukuki görüş, temsil taahhüdü veya kesin uyum tespiti değildir. Yayımlanmadan önce mevzuat, süreler, başvuru yolları ve güncel Kurul uygulamaları hukuk ekibince kontrol edilmelidir.
Alt Hizmetlerimizi Keşfedin
Her çalışma başlığının kapsamını, sürecini ve dikkat edilmesi gereken noktaları incelemek için ilgili sayfaya geçebilirsiniz.