VERİATLAS · HUKUKİ UYUM & DANIŞMANLIK
İhlal Bildiriminde Bulunma
Bir siber saldırı, yanlış alıcıya gönderilen dosya veya yetkisiz erişim şüphesi: kişisel veri ihlalinde ilk saatlerde verilen kararlar hem kişileri hem de kurumun hukuki konumunu etkiler. VeriAtlas; olayın niteliğinin belirlenmesi, delillerin korunması, Kurul ve ilgili kişi bildirimleri ile kalıcı iyileştirme adımlarını birlikte yönetmenize yardımcı olur.
Kişisel veri ihlalinde neden ilk saatler belirleyicidir?
Bir çalışanın müşteri listesini yanlış kişiye e-posta ile göndermesi, fidye yazılımının insan kaynakları kayıtlarına erişmesi veya eski bir tedarikçi hesabının açık kalması birbirinden farklı olaylardır. Ancak hepsinde ortak soru aynıdır: Kişisel veriler hukuka aykırı şekilde başkalarının eline geçti mi, hangi kayıtlar etkilendi ve veri sorumlusu bunu ne zaman öğrendi? Bu soruların yanıtı, bildirim yükümlülüğünün değerlendirilmesinde belirleyicidir.
6698 sayılı Kişisel Verilerin Korunması Kanunu’nun 12. maddesi, işlenen kişisel verilerin kanuni olmayan yollarla başkaları tarafından elde edilmesi hâlinde veri sorumlusunun durumu en kısa sürede ilgilisine ve Kişisel Verileri Koruma Kuruluna bildirmesini öngörür. Kurulun 24.01.2019 tarihli ve 2019/10 sayılı kararı, Kurula bildirimin öğrenme tarihinden itibaren gecikmeksizin ve en geç 72 saat içinde yapılmasını esas almıştır. Bu süre, olayın teknik incelemesinin tamamen bitmesini beklemek için kullanılabilecek serbest bir zaman değildir.
Öte yandan her bilgi güvenliği alarmı kendiliğinden bildirime tabi bir kişisel veri ihlali anlamına gelmez. Başarısız giriş denemesi, yalnızca hizmet kesintisi veya kişisel veri içermeyen bir sistem olayı farklı hukuki değerlendirmeler gerektirebilir. Bu nedenle ilk aşamada olayın kapsamını abartmadan fakat olası veri kaybını da göz ardı etmeden, teknik bulgularla hukuki nitelendirmeyi birlikte yürütmek gerekir.
VeriAtlas’ın yaklaşımı yalnızca bildirim formunu doldurmak değildir. Kurumun neyi ne zaman öğrendiğini, hangi tedbirleri aldığını, hangi bilgilerin henüz doğrulanmadığını ve sonraki adımları kayıt altına alan savunulabilir bir olay yönetimi dosyası oluşturulmasını hedefler. Böylece bildirim süreci, hem ilgili kişilerin korunmasına hem de kurumun hesap verebilirliğine hizmet eder.
Hizmet kapsamı ve çalışma başlıkları
Aşağıdaki altı çalışma alanı, bir ihlalin hazırlık aşamasından olay sonrası kontrole kadar farklı karar noktalarını kapsar. Hizmetin kapsamı olayın niteliğine, veri sorumlusu sıfatına ve eldeki kanıtlara göre belirlenir.
01. Veri ihlali müdahale planının hazırlanması
Kriz anında “kim karar verecek?” sorusunun cevabı olaydan önce verilmelidir. Müdahale planında bilgi güvenliği, hukuk, insan kaynakları, kurumsal iletişim, müşteri hizmetleri ve üst yönetim için açık görevler tanımlanır. İlk alarmı alan kişinin hangi kanaldan bildirim yapacağı, nöbetçi irtibat kişileri ve mesai dışı eskalasyon yöntemi belirlenir.
Plan, yalnızca siber saldırı senaryolarına odaklanmamalıdır. Kaybolan dizüstü bilgisayar, yanlış adrese gönderilen bordro, yanlış yapılandırılmış bulut depolama alanı, çalınan fiziksel dosya ve tedarikçi kaynaklı veri sızıntısı için farklı ilk müdahale adımları gerekebilir. Her senaryoda erişimin kesilmesi, delilin korunması ve olayın kayıt altına alınması arasındaki denge gözetilir.
Karar ağacı, teknik olayın kişisel veri ihlaline dönüşüp dönüşmediğini değerlendirmek için kullanılır. “Veri hangi sistemdeydi?”, “Kimlerin erişimi vardı?”, “Veri gerçekten elde edildi mi?” ve “Öğrenme anı hangi kayıtla destekleniyor?” soruları olay kaydının temelini oluşturur. Bilinmeyen hususlar açıkça işaretlenir; varsayımlar kesin bulgu gibi yazılmaz.
Çalışmanın çıktısı; olay bildirim şablonu, iletişim matrisi, delil saklama yönergesi, ilk 24 saat kontrol listesi ve Kurul bildirimi için karar/onay akışı olabilir. Planın masa başı tatbikatla test edilmesi, bir kâğıt prosedür olmaktan çıkmasını sağlar.
02. İhlalin tespiti ve etki değerlendirmesi
İlk alarm ile doğrulanmış ihlal birbirinden ayrılır. Güvenlik günlükleri, erişim yetkileri, e-posta kayıtları, dosya paylaşım geçmişi ve tedarikçi açıklamaları incelenerek olayın zaman çizelgesi kurulur. Sistemleri güvenli hâle getirmek önemlidir; ancak delilleri ortadan kaldırabilecek acele işlemlerden kaçınmak da gerekir.
Etkilenen veri kategorileri somut olarak belirlenir: ad-soyad ve iletişim bilgileri ile sağlık verileri, kimlik belgeleri veya finansal bilgiler aynı sonuçları doğurmaz. Etkilenen kişi sayısı, verinin şifreli olup olmadığı, yetkisiz alıcının kimliği, kopyalama olasılığı ve verinin kötüye kullanım imkânı birlikte değerlendirilir.
Örneğin yanlış gönderilen bir e-postanın alıcısı dosyayı açmadan sildiğini bildirebilir. Bu beyan önemlidir fakat tek başına bütün riski ortadan kaldırmayabilir; gönderim kayıtları, dosyanın içeriği ve alıcının güvenilirliği ayrıca incelenir. Fidye yazılımı olayında ise sistemlerin şifrelenmesi ile verinin dışarı aktarılması iddiası birbirinden ayrılmalıdır.
Verilen hukuki görüşün dayanağı, teknik ekibin doğruladığı bulgular ve henüz açıklığa kavuşmayan hususlarla birlikte belgelenir. Değerlendirme yeni kanıt geldikçe güncellenir; ilk olay raporu değişmez bir nihai karar olarak kabul edilmez.
03. Kurul’a 72 saat içinde bildirim için destek sağlanması
Kurulun 2019/10 sayılı kararında benimsenen çerçeve uyarınca veri sorumlusu, kişisel verilerin kanuni olmayan yollarla başkalarınca elde edildiğini öğrendikten sonra gecikmeksizin ve en geç 72 saat içinde Kurula bildirim yapmalıdır. Başlangıç anının kurum içinde belirsiz bırakılması ciddi bir süreç riskidir; öğrenme zamanı ve bunu destekleyen kayıtlar tespit edilir.
Bildirim hazırlanırken olayın tarihi ve öğrenilme tarihi, ihlalin nasıl gerçekleştiği, etkilenen veri ve kişi kategorileri, muhtemel sonuçlar, alınan veya planlanan önlemler ile iletişim bilgileri tutarlı şekilde derlenir. Teknik ekiplerin kullandığı ifadeler, doğrulanmış olaylarla varsayımları karıştırmayacak biçimde hukuki anlatıma dönüştürülür.
İlk 72 saat içinde bütün bilgiler elde edilemeyebilir. Kurulun yaklaşımı çerçevesinde eldeki bilgilerle ilk bildirim yapılıp eksik hususların sonradan tamamlanması gündeme gelebilir. Bu durumda hangi bilgilerin neden henüz mevcut olmadığı, ne zaman tamamlanacağı ve ek bildirim sorumlusu ayrıca kayıt altına alınır.
Bildirim metninin oluşturulması, yetkili onayı, resmî kanaldan gönderim ve gönderim kanıtının saklanması ayrı kontrol noktalarıdır. Sürenin kaçırılması hâlinde gecikme nedenlerinin belgelenmesi önem taşır; ancak bu, gecikmenin hukuken sonuçsuz kalacağını garanti etmez.
04. İlgili kişilere bildirimde yol gösterme
Kişisel verileri etkilenen bireylere yapılacak açıklama, yalnızca bir itibar yönetimi metni değildir. Kanun ve Kurul kararları kapsamında bildirim yükümlülüğü değerlendirilirken ilgili kişilerin kendilerini koruyabilmesi için hangi bilgileri bilmeleri gerektiği esas alınır. Kurulun 2019/10 sayılı kararı ilgili kişilere bildirimde makul olan en kısa süreyi öngörür.
Bildirimde ihlalin niteliği, hangi kişisel verilerin etkilendiği, olası sonuçlar, kurumun aldığı tedbirler ve kişilerin atabileceği adımlar açık ve anlaşılır şekilde anlatılmalıdır. Örneğin kimlik avı riski doğmuşsa şüpheli bağlantılara karşı uyarı; hesap erişimi etkilenmişse parola yenileme veya çok faktörlü doğrulama önerisi anlamlı olabilir.
Kişilerin iletişim bilgileri biliniyorsa uygun doğrudan kanallar değerlendirilir. Ulaşılamayan kişiler için uygulanabilecek duyuru yöntemleri, somut olay ve güncel Kurul düzenlemeleri çerçevesinde belirlenir. Gereksiz ayrıntılarla yeni bir güvenlik açığı yaratmamak, fakat ihlali belirsiz ifadelerle gizlememek gerekir.
Müşteri hizmetleri ve çağrı merkezi ekipleri için soru-cevap metinleri hazırlanması, farklı kişilere çelişkili açıklama yapılmasını önler. İlgili kişilerden gelen hak talepleri ve şikâyetler ayrı takip edilerek cevap süresi ve yetkili birimler belirlenir.
05. İhlal kayıtlarının hazırlanması
Olayın ardından yalnızca gönderilen Kurul bildiriminin bir kopyasını saklamak yeterli bir kayıt düzeni değildir. Alarmın alındığı an, ilk değerlendirmeler, erişim kesme kararları, sistem günlükleri, dış uzman raporları, yazışmalar, onaylar ve yapılan bildirimler zaman çizelgesi üzerinde ilişkilendirilir.
Kayıtların delil niteliği gözetilir: dosyaların kaynağı, kim tarafından alındığı, ne zaman kopyalandığı ve sonradan değiştirilip değiştirilmediği izlenebilir olmalıdır. Ekran görüntüsü veya log dosyası tek başına bağlamından koparılmamalı; ilgili sistem ve tarih bilgisiyle birlikte tutulmalıdır.
İhlal dosyasında olayın hukuki nitelendirmesi, bildirime ilişkin karar ve gerekçeleri, etkilenen veri kategorileri, alınan önlemler ve tamamlanmamış işler ayrı başlıklarla yer alır. Bildirim yapılmamasına karar verilen olaylarda da bu sonucun nedenleri belgelenir; kararın somut bulgulara dayanması esastır.
Olay dosyalarının erişimi sınırlandırılır. Çünkü delil klasörlerinin kendisi de çalışan, müşteri veya diğer ilgili kişilere ait hassas bilgiler içerebilir. Saklama süresi, erişim yetkileri ve imha yaklaşımı ilgili hukuki yükümlülükler doğrultusunda belirlenir.
06. İhlal sonrası iyileştirme tedbirleri
Bir ihlal dosyasının kapatılması, aynı zafiyetin yeniden ortaya çıkmayacağı anlamına gelmez. Kök neden analizi ile olayın yalnızca görünen belirtisi değil, onu mümkün kılan süreç ve kontrol eksikliği araştırılır. Yanlış alıcıya gönderim olayında sorun yalnızca çalışanın dikkatsizliği değil; otomatik tamamlama, veri minimizasyonu veya ikinci onay eksikliği olabilir.
Teknik iyileştirmeler; yetki daraltma, çok faktörlü kimlik doğrulama, kayıt izleme, yedekleme ve ağ segmentasyonu gibi alanlara uzanabilir. Organizasyonel iyileştirmeler ise tedarikçi sözleşmelerinin gözden geçirilmesi, görev değişikliklerinde erişim iptali, veri sınıflandırması ve çalışanlara yönelik senaryo eğitimlerini içerebilir.
Her önlem için sorumlu kişi, hedef tarih ve tamamlanma kanıtı belirlenir. “Parolalar güçlendirildi” ifadesi yerine hangi sistemlerde hangi kontrolün devreye alındığı ve test edildiği izlenir. Kritik tedbirlerin uygulanması bağımsız kontrol veya örneklem testiyle doğrulanabilir.
Son değerlendirmede ihlal yönetim planı yeni bulgulara göre güncellenir; yönetim kuruluna veya ilgili komiteye ölçülebilir sonuçlar sunulur. VeriAtlas’ın hedefi tek bir olayın evrakını tamamlamak değil, bir sonraki olayın etkisini azaltabilecek kalıcı bir öğrenme döngüsü kurmaktır.
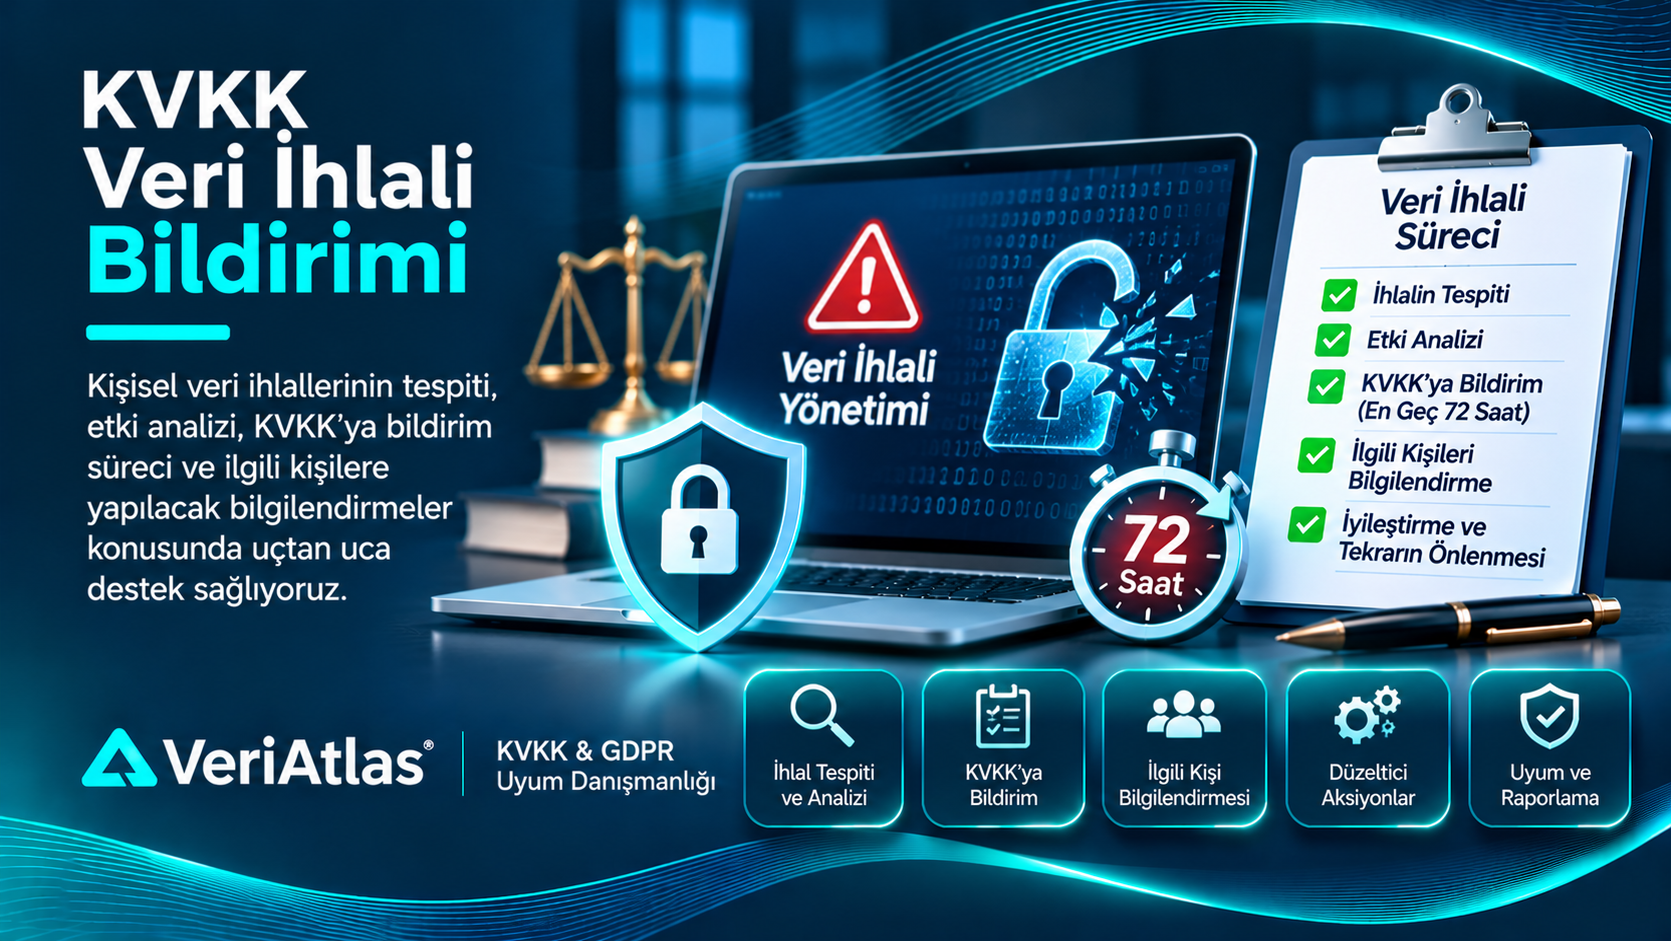
İlk 72 saat için uygulanabilir bir çalışma düzeni
0–4 saat: Olay bildirimi alınır, güvenlik ekibi gerekli acil sınırlama tedbirlerini değerlendirir, deliller korunur ve hukuk ekibi bilgilendirilir. Kişisel verilerin etkilenip etkilenmediği araştırılır; ilk öğrenme anı kayda geçirilir.
4–24 saat: Etkilenen sistemler, veri kategorileri, olası yetkisiz erişim ve ilgili kişi grupları belirlenir. Teknik bulgularla hukuki değerlendirme eş zamanlı ilerler. Tedarikçi kaynaklı olaylarda sözleşmesel bildirim ve bilgi paylaşımı yükümlülükleri kontrol edilir.
24–72 saat: Bildirim yükümlülüğü ve içeriği netleştirilir; gerekiyorsa Kurula ilk bildirim hazırlanır, onaylanır ve gönderilir. Eksik bilgi varsa tamamlanma planı oluşturulur. İlgili kişilere yapılacak bildirim için ayrı iletişim planı işletilir.
Sonraki günler: Ek bilgiler ve olay inceleme sonuçları dosyaya işlenir; gerekli ek bildirimler, iyileştirme planı ve yönetim raporu tamamlanır. Bu zaman çizelgesi örnektir; olayın özellikleri daha hızlı işlem gerektirebilir.
Bir ihlal dosyasında üç kritik kontrol
Öğrenme anı
Olayın ilk ne zaman ve kim tarafından öğrenildiği; alarm, e-posta, çağrı veya tedarikçi bildirimiyle doğrulanabilir şekilde kaydedilir.
Kanıt ve tutarlılık
Teknik rapor, hukuk değerlendirmesi, Kurul bildirimi ve ilgili kişilere yapılan açıklamalar arasında çelişki oluşmaması sağlanır.
Kalıcı düzeltme
Olay kapatılırken kök neden, sorumlu birim, tamamlanma tarihi ve kontrol kanıtı belirlenir; benzer olaylar için önlem geliştirilir.
Bir veri ihlalinin iyi yönetildiği, yalnızca bildirimin zamanında gönderilmesiyle ölçülmez. Gerçekçi risk değerlendirmesi, kişilerin zarar görmesini azaltan tedbirler ve tekrarı önleyen kontrol değişiklikleri birlikte değerlendirilmelidir.
Sık sorulan sorular
Her siber güvenlik olayı Kurula bildirilir mi?
Hayır. Her teknik alarm otomatik olarak kişisel veri ihlali değildir. KVKK’nın 12. maddesi bakımından kişisel verilerin kanuni olmayan yollarla başkaları tarafından elde edilip edilmediği, somut olayın bulgularına göre değerlendirilir.
72 saatlik süre ne zaman başlar?
Kurulun 2019/10 sayılı kararına göre veri sorumlusunun ihlali öğrendiği tarihten itibaren gecikmeksizin ve en geç 72 saat içinde bildirim esastır. Öğrenme anının olay kayıtlarıyla tespiti önemlidir.
Teknik inceleme bitmeden bildirim yapılabilir mi?
Evet. Tüm ayrıntılar henüz netleşmemişse eldeki doğrulanmış bilgilerle ilk bildirim yapılması ve eksik bilgilerin daha sonra tamamlanması gündeme gelebilir. Eksiklikler ve tamamlanma planı açıkça belirtilmelidir.
İlgili kişilere de haber vermek gerekir mi?
Kanun ve Kurulun ilgili kararları çerçevesinde bildirim yükümlülüğü ayrıca değerlendirilir. Kurulun 2019/10 sayılı kararı ilgili kişilere makul olan en kısa süre içinde bildirim yapılmasını öngörmektedir.
Veri ihlali tedarikçide gerçekleşirse ne olur?
Öncelikle tarafların veri sorumlusu ve veri işleyen sıfatları, sözleşmesel bildirim hükümleri ve ihlalin etkilediği veri işleme faaliyetleri incelenir. Tedarikçinin olay raporu, veri sorumlusunun kendi yükümlülüklerini değerlendirmesinin yerini tutmaz.
Bildirim yapıldıktan sonra hukuki risk sona erer mi?
Hayır. Bildirim, veri güvenliği tedbirlerinin yeterliliği, ilgili kişilerin hakları veya olası idari inceleme bakımından otomatik bir ibra sağlamaz. Olayın kök nedeni ve düzeltici tedbirleri ayrıca ele alınmalıdır.
VeriAtlas ihlal yaşanmadan önce de destek verir mi?
Evet. Müdahale planı, olay kayıt şablonu, ekip sorumlulukları ve tatbikat senaryoları hazırlamak, gerçek bir olayda gecikme ve koordinasyon hatası riskini azaltabilir.
İlgili hizmetler
Bu hizmeti tamamlayan çalışma alanlarını inceleyebilir, ihtiyaçlarınıza göre birlikte planlayabilirsiniz.
KVKK Resmi Yazılarını Cevaplama
İlgili Kişi Başvurusunu Cevaplama
KVKK Uyum Süreci
VeriAtlas Ana Sayfa
Resmî kaynaklar
Güncel mevzuat ve Kurum açıklamalarının ilgili tarihte ayrıca doğrulanması gerekir.
İhlal Bildiriminde Bulunma için doğru başlangıç
İhlal şüphesiyle karşılaştıysanız olayın niteliğini, öğrenme zamanını ve ilk müdahale adımlarını gecikmeden değerlendirin. Dijital ihtiyaç analizi ön değerlendirmedir; acil bir olayda tek başına hukuki danışmanlık yerine geçmez.
Hukuki bilgilendirme: Bu sayfa genel bilgilendirme amaçlıdır; somut olaya özgü hukuki görüş, temsil taahhüdü veya kesin uyum tespiti değildir. Yayımlanmadan önce mevzuat, süreler, başvuru yolları ve güncel Kurul uygulamaları hukuk ekibince kontrol edilmelidir.
Alt Hizmetlerimizi Keşfedin
Her çalışma başlığının kapsamını, sürecini ve dikkat edilmesi gereken noktaları incelemek için ilgili sayfaya geçebilirsiniz.